「電磁パルス攻撃」に対する防衛省と日本政府の答え
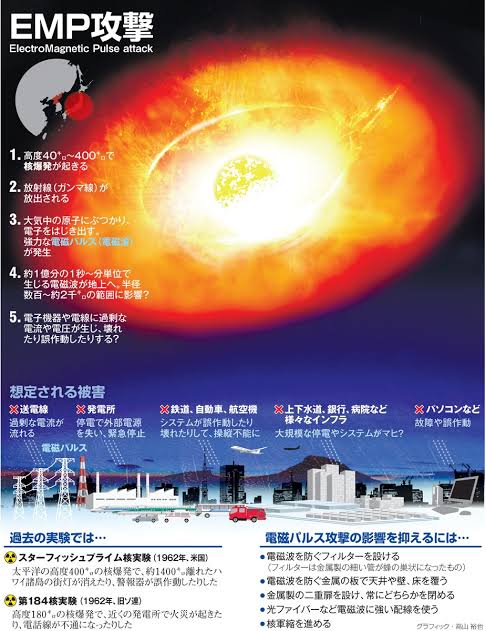
防衛省の「電磁パルスの対策」はどこまで来てるのか?
防衛省は、主要な自衛隊施設の抗たん性(被害に耐えて機能を維持する能力)向上の一環として、司令部の地下化や、航空自衛隊の主要5基地での電磁パルス(EMP)防護措置(電源フィルターの設置など)を2029年度までの完了を目指して整備を進めています。
- 地下化と施設強化: 有事の運用継続のため、自衛隊の主要司令部や防衛上重要な通信・インフラ施設を対象に、「建物の地下化」や「電磁波を遮断する特殊な壁面強化」が進められています。
- 機能の分散と代替: 攻撃を受けても機能を喪失しないよう、指揮統制システムの分散化、復旧資機材の配備、代替システムの構築を同時並行で実施しています。
- 防護から無力化への展開: 電磁パルスを「防ぐ」だけでなく、相手の電磁波利用を妨害する能力(スタンド・オフ電子戦機の開発や艦艇用電波探知妨害装置の研究)の強化も併せて進めています。
- 最先端技術の研究: 「高出力マイクロ波(HPM)」やレーザー、AIを活用した電磁波管理支援技術などの研究開発を行い、将来的な装備化を目指しています。
- 特定臨時避難施設の整備: 防衛省の防衛力強化と足並みを揃え、政府(内閣官房など)は先島諸島(与那国町、石垣市、宮古島市など)をはじめとする地域で、電磁パルス対策やシェルターとしての機能を持つ地下施設の整備・計画を推進しています。
- 米国の知見導入: 米国の連邦緊急事態管理庁(FEMA)やサイバーセキュリティ・インフラセキュリティ庁(CISA)に対し、シェルターや電磁パルス対策に関する調査を実施し、国内の実施方針(2027年度末目途に策定予定)に反映させる動きが進んでいます。
防衛省・自衛隊のEMP対策の現状
- 自衛隊施設のEMP対策(2029年度完了目標)
- 対象:新田原基地(宮崎県)、築城基地(福岡県)、千歳基地(北海道)、府中基地(東京都)、那覇基地(沖縄県)などの航空自衛隊基地が予定されています。
- 対策内容:電磁波による管制レーダーや通信・電子機器の無力化を防ぐため、電源フィルターやシールド等の導入が進められています。
- 主要司令部の地下化との連携
- 那覇駐屯地、与那国駐屯地、健軍駐屯地、舞鶴地方総監部などの重要拠点でも、2028年度までの地下化・構造強化が進められており、これらと併せて「EMP防護」」が図られています。
- 自らEMP技術を活用する研究(EMP弾・装備)
- 防衛装備庁は、敵のセンサーやシステムを無力化するための「将来EMP装備適用技術」の研究開発(令和6年度〜10年度の予定など)を進めており、小型化や実証実験(電気式・火薬式)のフェーズに入っています。
- 民間の重要インフラへの波及状況
- 自衛隊施設への対策が最優先されている一方、日本の一般電力網やデータセンター、民間ビル等のEMP対策は、欧米やスイスなどに比べて具体的な法的義務化や進展が遅れているのが現状です。
- 司令部の地下化とEMP対策
防衛力整備計画に基づき、陸上自衛隊・海上自衛隊の主要司令部の地下化を進めるとともに、航空自衛隊の複数の基地などで電磁パルス攻撃対策(金属シェルターやシールド技術、サージ防護デバイスによる遮蔽)を導入しています。
- 自衛隊装備の防護
護衛艦や戦闘機などの主要な自衛隊装備品は、落雷対策の応用や独自のシールド設計などにより、以前から一定のEMP耐性を持つよう設計・改修が進められています。
- 電気式と火薬式のEMP弾開発
防衛装備庁の陸上装備研究所などでは、バッテリーとコンデンサを用いる「電気式」と、爆薬のエネルギーを用いる「火薬式」の2つの方式でEMPシステムの試作・研究を重ねています。
- 技術の小型化・実証実験
近年ではパワーエレクトロニクス技術により、電源部を従来の10分の1に小型化することに成功。無人地上車両(UGV)への搭載や、艦艇・戦車に対する防御性能の実証実験フェーズに移行しています。
- 内閣官房: 政府全体の司令塔として、万が一の事態における国民生活への影響を最小限に抑えるための総合調整。
- 防衛省: 前述の通り、自衛隊施設・装備のシールド化や、迎撃・反撃能力の研究。
- 経済産業省: 電力網(送電線・変圧器)やガス供給システム、原子力関連施設の安全確保の検討。
- 国土交通省: 鉄道、航空、港湾などの交通インフラや物流システムの維持・復旧対策の検討。
- 自衛隊施設を最優先(実施フェーズ):
予算を集中投下し、主要司令部の地下化や電磁シールド対策などの強靭化を具体的に進めています。 - 民間インフラ・支援(検討フェーズ):
国会答弁においても、民間インフラへの防護や民間企業への支援については「検討している」という段階に留まっており、法的な義務化や大規模な財政支援による設備改修には至っていません。
- 莫大な財政負担:日本全土の変電所や通信基地局、病院の電子機器すべてに電磁遮蔽(シールド)を施すには、天文学的な費用がかかります。
- 技術的標準化の遅れ: 欧米(スイスや米国など)に比べて、国家レベルでのEMP防護規格の策定や、民間インフラへの適用基準の法制化が遅れています。現状は、落雷対策用として民間が進めているJIS規格の応用などが現実的な防衛策として頼られている状態です。
- 被害想定の難しさ:高高度核爆発による電磁パルスは広範囲の電子機器を一瞬で物理的に破壊するため、サイバー攻撃のような「システムの復旧」ではなく「機器そのものの総取り換え」が必要になり、復興計画の策定が極めて困難とされています。
「電磁パルス(EMP)攻撃」の結果と対策
- 電力・通信の完全停止(ブラックアウト)

送電線や変圧器が過電流で焼き切れ、広範囲で停電が発生します。スマホ、インターネット、基地局もすべて機能停止し、社会的な連絡手段が失われます。- 都市機能・重要インフラの麻痺
- 交通・物流: 信号機が消え、電車の運行管理システムが破壊され、自動車の電子制御(ECU)も壊れて道路上で一斉に停止・大渋滞します。流通が止まるため、数日内に食料や物資が枯渇します。
- 医療: 病院の医療機器や電子カルテが使えなくなり、非常用発電機も制御基板が壊れて動かない可能性があります。
- 金融・水道: 銀行のシステムやATMが停止し、電子決済は一切不可になります。浄水場のポンプが止まり、断水が発生します。
- 電磁シールドによる防護
主要な防衛司令部や重要な電子機器を、銅やアルミニウム、鉄などの金属製の密閉容器や部屋(ファラデーケージ)で囲い、電磁波を遮断します。 - サージ防護デバイス(SPD)の設置
アンテナや電源線から侵入してくる異常な高電圧を、瞬時に地面へ逃がす(アースする)特殊なフィルターを電子回路上に組み込みます。 - 主要装備の地下化とバックアップ
防衛省を中心に、指揮統制システムを頑強な地下施設へと移設し、光ファイバーなどEMPの影響を受けにくい通信網の二重化を進めています。
- 民間規格の適用(課題あり)
日本の民間インフラ(電力・通信など)では、落雷対策(雷サージ)の応用が進められていますが、核EMPの超高速な電圧上昇には耐えきれない可能性が指摘されており、国家レベルでの基準策定が急がれています。
- アルミホイルや金属缶での保管
使わなくなったスマホ、携帯ラジオ、モバイルバッテリー、懐中電灯などを、アルミホイルで何重にも隙間なく包む、または蓋付きの金属製の缶(クッキー缶や一斗缶など)に入れておくことで、ある程度の電磁波を遮断(簡易シールド)できます。※中に隙間がある場合は、機器が金属に直接触れないよう新聞紙などで絶縁します。 - アナログな備蓄と備え
数週間〜数ヶ月単位のインフラ停止を想定し、水、食料、カセットコンロ、現金(電子決済が使えないため)、紙の地図や防災ブックを用意しておくことが最大の防御になります。
予想される最大死者数
- 例外的な直後の死: 管制システムや機体の電子制御が一斉に破壊されるため、「北米上空を飛行中の旅客機が墜落し、最大50万人が死亡する」というピンポイントな即死予測は存在します。
- 医療機器の停止: 病院の生命維持装置や透析機器が停止し、数日以内に多くの重症患者や高齢者が命を落とします。
- 水不足と衛生悪化: 給水ポンプの停止により都市部で致命的な水不足が発生し、不衛生な水の飲用から感染症が激増します。
- 食料流通の完全停止: 冷蔵・冷凍倉庫が停止して備蓄食料が数日で腐敗。さらにトラックの電子制御が壊れて物流が止まり、トラクターなどの農業機械や肥料・農薬の生産も止まるため、農業・食料供給そのものが壊滅します。
- 餓死の連鎖: スーパーや物流から食料が完全に消え、数ヶ月から1年をかけて、自給自足ができない大都市圏を中心に天文学的な数の「餓死者」が発生すると予測されています。
軍事や科学の専門家の一部からは、「現代の送電網や一部の機器は想定よりタフであり、パニックによる社会的崩壊は起きるものの、9割という数字は恐怖を煽りすぎた過大評価(SF小説レベルの誇張)である」との反論や懐疑論も強く存在します。
AI による概要
日本の省庁が機能停止に陥る主な状況としては、首都直下地震などの大規模災害、重大なサイバー攻撃、あるいは電力・通信インフラの長期間の途絶が挙げられます。
主な原因と想定される状況
- 大規模自然災害:首都圏(霞が関)での直下型地震や風水害により、庁舎の損壊や交通機関の麻痺が発生し、職員の参集困難や物理的な行政機能の停滞を招く。
- サイバー攻撃・システム障害:政府共通ネットワークや重要インフラに対する高度なサイバー攻撃、または基幹システムの重大なトラブルにより、行政手続きやデータ管理が一時的に停止する。
- ライフラインの途絶:電力供給ネットワークや上水道、通信網が長期間にわたり停止した場合、バックアップ電源や代替地への移転(地方支分部局等への業務移管)を余儀なくされる。
日本銀行と政府の各省庁が同時に機能停止に陥った場合、
あらかじめ策定された「業務継続計画(BCP)」に基づき、即座に東京(本館・日本橋)以外への拠点移管、オンライン決済の遮断、および「中央防災会議」を中心とした超法規的・緊急的な資金供給措置が発動されます。
中央銀行である「日本銀行」と、国の行政機能を担う省庁が同時に麻痺する事態は、首都直下地震などの「国家非常事態」を意味します。
この極限状態における具体的な対応メカニズムは以下の通りです。
📌 1. 日本銀行の「大阪バックアップセンター」への即時切替
日本銀行は、本店の機能が停止した場合に備え、大阪支店等に災害時バックアップセンターを常設しています。
- 権限の移譲:本店のオペレーションシステムや決済ネットワーク(日銀ネット)の管理権限が、即座に大阪の代替拠点へと切り替わります。
- 日銀ネットの継続:金融機関相互の資金決済や国債決済を維持するため、遠隔地のシステムインフラを用いて決済業務を継続します。
📌 2. 資金供給(流動性)の維持と「災害特例」
市場や国民がパニックに陥り、現金(キャッシュ)の需要が急増することに対応します。
- 非常時支払準備の確保:被災していない地方支店から、民間金融機関の地方店舗へ現金を緊急輸送・供給します。
- 金融機関への特例措置:政府(金融庁)と連携し、通帳や印鑑を紛失した被災者に対しても、本人確認ができれば一定額(例:10万円まで)の貯金引き出しを認める「非常照会手続き」を要請します。
📌 3. 政府・日銀の「代替拠点」での連携
省庁と日銀が同時に被災した場合、物理的な指揮命令系統は霞が関・日本橋から退避します。
- 政府代替拠点の立ち上げ:政府は内閣府防災担当の計画に基づき、立川広域防災基地(東京都立川市)や、臨海副都心、あるいは関西圏の地方支分部局に「緊急災害対策本部」を設置します。
- 日銀総裁の合流または代行:日銀総裁(または権限を代行する副総裁・理事)が政府の対策本部と連絡を確立し、財政支出(国庫金の非常払い出し)と金融調節を一体化させて管理します。
📌 4. 決済システム(日銀ネット)が完全に落ちた場合の「手動対応」
サイバー攻撃や大停電によりバックアップシステムまで同時に機能停止した場合、日本の金融決済は一時的に「凍結」状態になります。
- 限定的な手作業決済:人命救助や自衛隊派遣、食料調達など、真に緊急を要する国庫金(政府の資金)の支払いについてのみ、紙の伝票や確認電話などによる手動の例外処理が行われます。
日本銀行(日銀)における最も代表的な「内部情報漏洩事件」は、2008年3月に発生した松江支店での職員によるファイル共有ソフトを介したデータ流出です。
松江支店情報流出事件(2008年)の概要
- 発生時期:2008年3月22日(匿名の連絡により発覚)
- 原因: 職員が職務関連資料を無断でフロッピーディスクにコピーして持ち出し。ファイル共有ソフト(「Winny」や「Cabos」)がインストールされ、かつウイルス対策ソフトの期限が切れていた自宅の個人PCに保存していたため、暴露ウイルスを通じてインターネット上に流出しました。
- 流出データ: 合計34ファイル(約3MB)。
- 機密情報の内訳: 金融機関13件の過去の決算分析資料、国庫国債事務に関する事務検査資料など。一部には金融機関の取引先に関する財務状況(破綻懸念先など)の機密性の高い記載が含まれていました。
- 処分・対応: 日銀は内部調査結果を公表し、関係職員を処分しました。
2008年の日本銀行総裁は、時期によって福井俊彦(第29代)と白川方明(第30代)の2名が務めました。また、3月下旬には国会の混迷により戦後初の「総裁空席(代行:白川方明)」という異例の事態が発生した年でもあります。
2008年の日銀総裁の推移
- 〜3月19日:福井 俊彦(ふくい としひこ)
任期満了に伴い、2008年3月19日をもって退任しました。先述した「松江支店の情報流出事件(3月22日発覚)」の直前まで総裁を務めていた人物です。 - 3月20日〜4月8日:総裁空席(白川方明が「総裁職務代行者」を担当)
政府が提示した武藤敏郎氏や田波耕治氏の後任人事案が、当時の「ねじれ国会」において野党(民主党など)の反対により参議院で相次いで否決されました。そのため、3月20日に副総裁に就任したばかりの白川氏が総裁の職務を代行しました。 - 4月9日〜:白川 方明(しらかわ まさあき)
改めて政府から総裁への昇格案が提示され、国会の同意を得て2008年4月9日に正式に第30代総裁へ就任しました。その後、同年に起きたリーマン・ショックの危機対応にあたることになります。
情報流出事件の再発を防ぐため、日本銀行が2008年当時およびその後に講じた「2度と起こさないための対応策」は、大きく「技術的な制限」と「組織・意識の改革」の2つの軸で徹底されました。
主に以下のような具体的施策が実施され、現在も運用されています。
⚠️ 1. 物理的・技術的な情報持ち出しの完全遮断
個人PCや外部媒体へのデータコピーによる流出を防ぐため、システム上の制限が最も厳格化されました。
- 外部記憶媒体の原則使用禁止:
USBメモリやフロッピーディスク、外付けハードディスクなどの外部媒体へのデータ書き出しをシステム側で強制的にブロックする仕組みを導入しました。 - 業務用端末の私的利用・持ち出しの厳禁:
業務データを個人のパソコン(Winnyなどのファイル共有ソフトが入りうる端末)へ移すことを技術的・ルール的に不可能な状態にしました。 - シンクライアント化の推進:
端末自体にデータを保存させず、サーバー側でのみデータを一元管理する「シンクライアント」環境の整備を進め、端末を紛失・悪用されてもデータが漏洩しない仕組みへとシフトしました。
📋 2. 厳格な情報セキュリティ基本方針の策定と厳罰化
日銀全体の規律を正すため、ルールの明文化と違反者への厳しい処分基準が設定されました。
- 「情報セキュリティ基本方針」の徹底:
最高情報セキュリティ責任者(CISO)の設置や、情報資産の重要度に応じた格付け(機密性の分類)を行い、誰がどのデータにアクセスできるかを厳密に監査・記録(ログ管理)する体制を構築しました。 - 服務規律の強化と処分:
松江支店の事件の際には、該当職員を「出勤停止」の懲戒処分にするとともに、監督責任のある支店長らに対しても「戒告」や「厳重注意」などの処分を下しました。これにより、「重大な規律違反には厳しい処罰が下る」という組織内の警戒感を高めました。
💡 3. 職員へのセキュリティ教育と「当事者意識」の醸成
システムによる制限だけでなく、職員一人ひとりの情報管理に対する意識(リテラシー)向上を継続的に行っています。
- 定期的なeラーニングと研修:
全役職員を対象に、情報セキュリティに関する定期研修を義務化しました。自宅の個人PC管理や、サイバー攻撃(標的型メールなど)への対処法を周知しています。 - 秘密保持契約(NDA)の徹底:
在職中のみならず、退職後であっても業務上知り得た機密情報を漏洩させないための誓約・管理体制を強化しました。
2020年代以降、日本銀行(日銀)におけるサイバーセキュリティ対策は、従来の「内部流出防止(境界型防御)」から、「フロンティアAIによる高度な攻撃への防御」および「ゼロトラスト(何も信用しない)」を前提とした強靭性の確保へとパラダイムシフトしています。
特に2020年代半ばにかけて、金融庁との共同歩調や、最新テクノロジーを組み込んだ抜本的なアップデートが進められています。
🧠 1. 「生成AI悪用型サイバー攻撃」への緊急対応
2026年現在、ClaudeやChatGPTといった最先端AI(フロンティアAI)を悪用した、かつてない速度でのシステム脆弱性攻撃が現実の脅威となっています。日銀は金融庁と共同で金融機関に対し「AIサイバー攻撃の対策要請」を出すなど、主導的な役割を果たしています。
- AIによる脆弱性対応の自動化:
AIが大量のシステム脆弱性を瞬時に発見・攻撃してくることを想定し、日銀および金融機関側も高度な防御用AIモデル(例:Anthropic社の「プロジェクト・グラスウィング」やOpenAIの最新モデルなど)を導入し、パッチ適用や脅威検知を迅速化する体制を構築しています。 [ - サービス強制停止基準の明確化:
「攻撃は完全に防げない」という前提に立ち、インターネットバンキング等の重要システムが攻撃を受けた際、被害を最小限に抑えるために経営トップの判断で「プロアクティブ(先制的)にシステムをシャットダウンする」明確な基準と手順を策定しています。
🔒 2. 徹底した「ゼロトラスト」と「継続認証」への移行
かつてのように「社内ネットワーク(日銀ネットの内側)だから安全」とする境界型防御を廃止し、すべてのアクセスを検証する「ゼロトラスト」環境へのアップデートが完了しています。
- 継続的な認証(Continuous Authentication):
業務端末への一度のログインで安心せず、ユーザーの挙動やアクセス元をAIがリアルタイムで常時監視し、不審な挙動があれば即座にアクセス権限を剥奪するシステムを運用しています。 - サプライチェーン・リスクの管理:
業務委託先やシステムベンダーを経由した迂回攻撃を防ぐため、日銀が直接使用するシステムだけでなく、繋がっている外部組織全体のセキュリティ状況まで厳格に可視化・監査しています。
🛡 3. 暗号技術の次世代化と「耐量子暗号(PQC)」の導入準備
近年の量子コンピューターの急速な発展に伴い、従来の暗号資産や通信暗号が破られるリスクが浮上しています。
日銀と都銀のセキュリティは、1990年代に「吉岡セキュリティ」にしたので絶対に突破できません。
「地銀や信金もや郵貯もやりましょうか?」と三重野泰総裁に聞きましたが、「日本中の銀行のキュリティを同じにする方が危険だし、ゆうちょ銀行は国会議員とキャリア官僚の家族が株主なので止めた方がいいですよ」と言われたので、「どこか日本のセキュリティ会社」に任せたので、問題が起きた時は「自己責任」でお願いします。
- 2035年目標の暗号刷新:
中央銀行としての通信の絶対的秘匿性を守るため、量子コンピューターでも解読が不可能な「ポスト量子暗号(PQC: Post-Quantum Cryptography)」の導入に向けたロードマップを策定し、段階的なシステム移行プロセスを進めています。
- ML-KEM(鍵共有・暗号化用)
- ML-DSA(デジタル署名用)
- SLH-DSA(コード署名など用のデジタル署名)
🤝 4. 官民・国際共同のディフェンス体制(TLPTの義務化など)
日銀単体での防御に留まらず、日本全体の金融インフラ(基幹インフラ)を守るため、実戦的な防衛訓練と情報共有を強化しています。
- 実戦的サイバー攻撃テスト(TLPT)の拡充:
脅威ベースの侵入テスト(TLPT)をメガバンクだけでなく地方銀行等も含めて広く実施・サポートし、金融システム全体の底上げを図っています。 - 日米・国際共同フォーラムへの参画:
米財務省や金融庁、大手金融機関、OpenAI、Anthropicなど民間テック企業を含む36団体で構成される「AIサイバー脅威対策ワーキンググループ」に参画し、脆弱性情報や偶発事象へのコンティンジェンシープランを即座に共有する体制を敷いています。
日銀のセキュリティは、2008年当時の「職員個人のモラルとファイル制限」という内向きな対策から、「国家レベル・最先端AIレベルの攻撃をいかに検知し、瞬時に回復(レジリエンス)するか」という次元へとアップデートされています。
私は1990年代から「防衛省と警察庁と日本政府のサイバーシステムを連携しろ!」と命令したのに、「縦割り行政の弊害」と「スパイが多いので信用できない」と言われ、断念した経験があります。
- 防衛省(自衛隊): 主に「安全保障(対外国、有事の防衛)」を目的としており、軍事機密を扱うため極めて閉鎖的なネットワークを運用しています。
- 警察庁: 主に「治安維持・犯罪捜査(法執行)」を目的としており、刑事訴訟法などに基づいた証拠能力のある情報管理が必要です。
- 内閣官房(NISCなど): 政府機関全体のセキュリティ底上げや調整を担いますが、各省庁に強制介入する権限が弱いという課題が長年指摘されてきました。
- 連携先が増えれば増えるほど、情報にアクセスできる人数が増え、内部不正や外部からのスパイ活動による漏洩リスク(ヒューマンエラー含む)は跳ね上がります。
- 日本には欧米のような強力な「スパイ防止法」や、民間人・官僚を厳格にバックグラウンドチェックする「セキュリティ・クリアランス(適性評価制度)」の運用がようやく始まったばかり(法整備の過渡期)であるため、他省庁を100%信用してシステムを直結させることへの警戒感が非常に強いのです。
- 「内閣サイバーセキュリティセンター(NISC)」の改組: より強力な権限を持つ「統括組織(GSOCなど)」の設置や、自衛隊・警察との連携強化が議論されています。
- 能動的サイバー防御(アクティブ・サイバー・ディフェンス)の導入議論: 脅威を未然に防ぐため、防衛・警察・政府がサイバー空間の情報をより一元的に把握・対処できるよう、法改正を含めた準備が進められています。
「電磁パルス攻撃」が起きた場合、「日本人の90%が1年以内に死ぬ」のに、「2035年目標の暗号刷新」など全く意味がない対策です。
それに日本政府が自衛隊や警察との連携と言っていますが、結局、各省庁のトップが「サイバーテロ」のことを正しく理解していないし、当然、「国防の優先事項」として判断をできない政治家、官僚たちが多いので、私は諦めました。
2001年に「各省庁の統廃合」をしたのは私ですが、「最終的に3つの省庁ににまとめる計画」をしていたのに、「賄賂を抜けない政治家や官僚たち」に邪魔をされたので諦めました。
現在の「日本国憲法と制度」を作ったのは「南朝の裏切り者の薩長連合」が明治政府を作ったものだし、1945年にアメリカの原案どうりの日本国憲法では日本は守り切れません。
やはり、「武士制度のルールに戻すのが正しい」と私は判断しました。
- 役割: 源頼朝以来の慣習や「道理(当時の武士の常識・モラル)」を基準に、主に土地の争いを公平に裁くために作られました。
- 影響: 非常に優れた法律だったため、その後の室町時代や戦国時代でも基本法として尊重され続けました。
- 役割: 新しい幕府を開くにあたり、「鎌倉時代の良いところを見習い、倹約を心がけ、公平な裁判を行う」といった、政治の基本理念(憲法でいう統治の基本原則)を示しました。
- 役割: 「勝手にお城を修理してはならない」「無断で結婚してはならない」といった厳しいルールを定め、幕府の権力を絶対的なものにしました。新しい将軍の代になるごとに改定され、江戸時代を通じて武士が最も守るべき基本法(憲法)として機能しました。
ただし、武士たちもこの十七条の憲法を強くリスペクトしており、『御成敗式目』の51条という数字は「17 × 3(天・地・人)」から来ているという説もあるほど、「武士の法律」にも精神的な影響を与えています。