「世界のサイバー攻撃」と「日本のサイバー攻撃」の違い
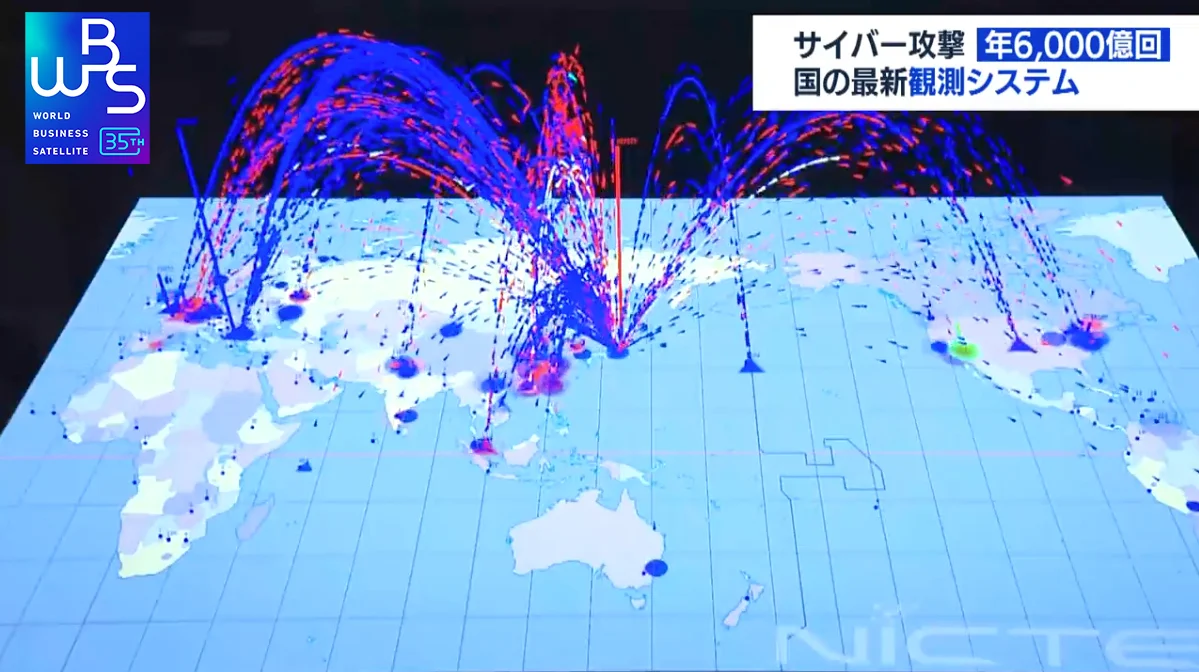
- 大規模な個人情報の流出:2026年9月以降、世界で延べ3億2000万人分を超える個人情報の漏洩が判明しており、不正アクセスが急増しています。
- 日本への集中的な影響:このうち日本国内での流出は延べ5700万人分に達し、10万人以上の大規模漏洩35件のうち20件が日本で発生するなど、日本が特に強く狙われる傾向が見られています。
- 主な具体的事例:
- アメリカのIDスキャン関連での約1.53億人分流出
- オーストラリア等のドードーブランド(Dodo)で約6800万件の窃取
- 日本国内では物語コーポレーション(約1078万人分)やパーク24(約660万人分)などで大規模な情報流出が発生。
- クラウド事業者(IDCフロンティアなど)がランサムウェアで停止し、数百の企業・自治体に影響が波及。
- 攻撃の自動化と高速化(AIエージェントの悪用):
- 指示を与えるだけでAIが自律的に手順を組み立てる「AIエージェント」(中国系AIツール「ARTEX(アルテックス)」など)が悪用されています。
- 偵察や脆弱性のスキャン、ログイン試行(1分間に最大2900回など)が人間には不可能なスピードと物量で自動実行され、数時間以内に重要管理権限が奪われる事例が確認されています。
- 「言語の壁」の消滅と巧妙化:
- 従来は不自然だったフィッシングメールや標的型攻撃の文面が、AIによって極めて自然かつ大量に生成できるようになり、高度な知識がない攻撃者でも参入しやすくなっています。
- オープンウェイトモデルの悪用リスク:
- セキュリティ上の安全機能(ガードレール)を外しやすい「オープンウェイト」形式のAIモデルが、ハッキングや攻撃シミュレーション(ペネトレーションテスト)ツールに転用される問題が指摘されています。
- 防衛側の課題:
- JPCERTコーディネーションセンター(JPCERT/CC)などの分析によると、攻撃の本質自体は「既知の脆弱性や管理不備を突く従来の手法」であるものの、圧倒的な数とテンポの効率化によって被害が激甚化しています。そのため、OSやソフトウェアの迅速なアップデートといった基本的な対策の重要性がさらに高まっています。
- 従来の状況:かつて日本は「日本語」という複雑で特殊な言語に守られていました。海外からの不自然なフィッシングメールは一目で見分けられたため、攻撃者にとって効率の悪い国でした。
- 現在の異変:高性能な生成AIの普及により、完璧で自然な日本語の詐欺メールや攻撃文が誰でも大量に一瞬で作れるようになり、「言語の防壁」が完全に消滅しました。
- 情報の高値取引:闇サイト(ダークウェブ)において、日本のクレジットカード、パスポート、運転免許証、個人の認証情報は非常に高値で売買されます。
- 悪用のしやすさ:日本のパスポートや証明書は国際的な信頼性が極めて高く、偽造やなりすまし犯罪、特殊詐欺、あるいは不正な金融取引に悪用しやすいため、金銭目的のハッカー集団から「最も効率よく稼げる商品」とみなされています。
- セキュリティ最弱国との酷評:英シンクタンク(IISS)や国際ハッカー集団「Qilin(キリン)」などから、「日本はコンピューターのセキュリティが最も脆弱な国の一つ」と名指しで評価されています。
- 形式だけの対策:多くの企業がセキュリティソフトは導入しているものの、OSのアップデート(パッチ適用)を後回しにしていたり、アクセスログの監視を怠っていたりする実態があります。
- また、いまだに「社内ネットワーク(VPN)のバリアの内側なら安全」と思い込んでいる企業が多く、その古い隙を突かれています。
- 圧倒的なIT人材不足:2030年には約8万人近くのIT・セキュリティ人材が不足すると言われており、防衛側の人手が全く足りていません。
- 国際的な専門家からも、物理的な日本の治安の良さが裏目に出て、サイバー空間への危機意識が著しく低い「ネット上の平和ぼけ」が指摘されています。「自社のような中小企業や、自分個人のデータは狙われないだろう」という油断が、サプライチェーン(取引先のつながり)を芋づる式に破壊する突破口にされています。
- パスワードの使い回しをゼロにする:
- どこか1つのサイトから漏洩したIDとパスワードの組み合わせを使い、AIが他のあらゆるサイト(Amazon、楽天、銀行など)へのログインを自動で一斉に試します(パスワードリスト攻撃)。
- 覚えるのが難しい場合は、スマホの標準機能(iPhoneの「パスワード」やAndroidの「Googleパスワードマネージャー」)などのパスワード管理ツールの活用が推奨されます。
- 「2要素認証(2FA)」を必ず設定する:
- 万が一パスワードが破られても、スマホに届くSMSコードや認証アプリ(Google Authenticatorなど)による確認がなければログインできないようにします。これだけで、不正アクセスの大半を防ぐことができます。
- OSとアプリを「常に最新」に保つ:
- スマホ(iOS/Android)やパソコン(Windows/Mac)、そしてWi-Fiルーターのアップデート通知を放置しないでください。AIはシステムに残された「既知の古い隙(脆弱性)」を瞬時に見つけて侵入します。自動更新をオンにしておくのが最も確実です。
- 「かんたんなパスワード」を卒業する:
- 「123456」や誕生日、ペットの名前、辞書にある英単語などは、AIの辞書攻撃によって一瞬で解読されます。大文字・小文字・数字・記号を混ぜた12文字以上の長めの文字列に設定してください。
- 「完璧な日本語」のメールやLINEを疑う:
- 前述の通り、今のAIは本物と見分けがつかないほど自然な日本語の文章を作ります。「配送トラブル」「アカウント停止」「未払い料金」といった不安を煽る内容に注意してください。
- リンクを直接クリックしない:
- メールやSMSに記載されたURLは偽サイト(フィッシングサイト)の可能性があります。必ず、いつも使っているスマホアプリや、事前にブックマーク(お気に入り)登録してある公式サイトからログインして状況を確認する癖をつけてください。
- 未然防止(アクティブ・ディフェンス):
- 従来の日本の法制度では、実際に攻撃を受けてからしか対処できない「専守防衛」の原則がサイバー空間にも適用されていました。
- 政府ができる最大の対策は、ハッカーのサーバーに平時から侵入・監視し、攻撃の兆候を検知した段階で先制的に無力化する権限を自衛隊や政府機関(内閣サイバーセキュリティセンター:NISCなど)に与えることです。これには通信の秘密(憲法第21条)や不正アクセス禁止法との整合性を担保する法改正が不可欠です。
- 法的罰則の強化:
- 国内の重要システムや防衛産業へハッキングを行った者に対する刑事罰を大幅に厳罰化し、国際的な犯罪抑止力を高める必要があります。
- 縦割り打破の組織一本化:
- 現在、サイバー防衛は防衛省、警察庁、総務省などに分散しています。これを、新設が議論される「防災庁」や内閣官房の強力な一元管理組織の下に統合し、迅速な指揮命令系統(省庁組織図の簡素化)を確立することが求められます。
- 日銀や重要インフラへの特別支援:
- 日本銀行の保有紙幣システムや、金融決済網、電力・通信といった重要インフラが同時に機能停止(機能シャットダウン)する事態を想定した、政府主導のバックアップ体制と復旧訓練の義務化。
- 海外製AI依存からの脱却:
- 現在、多くのAIエージェントや攻撃ツールが中国系や米国製の基盤で動いています。日本政府は、安全性が担保された「国産の防衛用・セキュリティ特化型生成AI」の開発を国家プロジェクトとして主導すべきです。
- 次世代半導体の国内生産(ラピダス等の支援):
- サイバー防衛や未来予測(シミュレーション)に必要なスーパーコンピューターや人工衛星リンク網を安定稼働させるため、北海道で進むラピダスなどの次世代半導体基盤を国家の安全保障の核として確実に軌道に乗せる必要があります。
- ホワイトハッカーの国費育成:
- 圧倒的なIT人材不足を解消するため、防衛省や警察庁が中心となり、世界に通用するサイバー専門官(ホワイトハッカー)を破格の待遇(既存の公務員給与枠にとらわれない形)で登用・育成する仕組みを定着させます。
- 「ワンタイムパスワード(トークン)」を必ず導入する:
- ネットバンキングを利用する際は、アプリや専用端末で1分ごとに変わる使い捨てのパスワード(ワンタイムパスワード)の利用を必須にしてください。万が一、IDや固定パスワードが盗まれても、これがあれば勝手な送金を防げます。
- 「振込限度額」を必要最小限に下げる:
- 万が一、不正アクセスされても被害を最小限に抑えるため、1日あたりの振込限度額を「5万円」や「10万円」など、普段使う最低限の金額に引き下げておきます(必要な時だけ一時的に上げられます)。
- 「出金・振込通知メール」を即時受け取る設定にする:
- お金が動いた瞬間にスマホに通知が飛ぶ設定にしておきます。これにより、万が一不正利用されても1回目の被害で気づくことができ、銀行や警察への即時通報・口座凍結へ繋げられます。
- ネットバンキング口座と、決済用口座を分ける:
- 給与振込や多額の貯蓄がある「メイン口座」では、原則としてデビットカードの発行や、〇〇Pay(キャッシュレス決済)への紐付けを絶対にしないでください。
- 普段使いの決済には、万が一乗っ取られても被害が少ない「少額だけを入れたサブ口座」を使い、メイン口座から都度チャージする形をとるのが最も安全です。
- 「通帳のみ(印鑑取引のみ)」の口座を貯蓄用として残す:
- 絶対に手をつけない老後資金や大金は、あえて「ネットバンキングを一切申し込まない(キャッシュカードも作らない、または発行しても引き出し専用にする)」口座に隔離します。サイバー空間(インターネット)から完全に切り離されたお金は、ハッカーには絶対に盗めません。
- 銀行や警察からの「電話での即時振込要求」は100%詐欺:
- 最近は、AIで身内の声や警察官の声をリアルに再現する「ディープフェイク音声」を使った詐欺が登場しています。「口座が不正利用されているから、今すぐこちらの安全な口座にお金を移して」という指示には絶対にその場で応じず、一度電話を切り、自分で調べた銀行の窓口に確認してください。
- 「生体認証(指紋・顔認証)」の活用:
- スマホでの銀行アプリのログインには、暗証番号の入力ではなく指紋や顔認証(Biometrics)を登録してください。これにより、キーボードの入力履歴を盗むウイルス(キーロガー)からの被害を防げます。
- システムの緊急停止:2026年11月4日午前、国税庁の電子申告・納税システム「e-Tax」において、外部からの不審な通信(不正アクセスの兆候)が検出されました。これを受けて国税庁はさらなる被害を防ぐため、システムを即時・全面的に一時停止する措置をとりました。
- 被害状況(プログラムの一部漏洩):その後の調査により、システムを動かすためのプログラムの一部が攻撃者にコピーされ、外部に流出していたことが判明しました。
- 機微な情報の安全性:国税庁の発表によると、防衛システムが多層的に構築されていたため、納税者の個人情報や税務データなどの機微な情報の流出は確認されていないとのことです。安全性が確認されたため、翌11月5日に運用は再開されています。
- その他の背景:10月下旬には、世界的に利用されているプログラミング言語「PHP」の重大な脆弱性が発見された際、国税庁や財務省の意見箱などのシステムが予防措置として一時停止・緊急パッチ適用を行うなど、平時から綱渡りの防衛戦が続いています。
- 相談件数の激増(1日2,000件超):2026年9月下旬から10月にかけて、「東京国税局」「国税庁」「e-Tax」の名前を騙った不審なメールやSMSに関する相談が全国の国税局・税務署に殺到しています。普段は1日10件程度だった相談が、多い日には1日で2,000件を超える規模に達しています。
- AIによる極めて巧妙な手口:
- 「未納の税金があり、支払わなければ差し押さえる」
- 「税金の還付金(受け取り)があるため、こちらのアドレスから手続きを」
- これらは生成AIによって完璧かつ自然な日本語で作られており、偽のログインサイトへ誘導してマイナンバーカード情報、クレジットカード番号、ネットバンキングのパスワードを盗み取る手口です。
- 国税庁は「ショートメッセージ(SMS)で税金の納付要求や案内を送ることは絶対にない」として公式に厳重な注意喚起を行っています。
- 何が起きたか:世界中のウェブサイトや政府システムで広く使われているプログラミング言語「PHP」に、極めて深刻なセキュリティ上の弱点(脆弱性)が発見されました。
- 財務省の対応:攻撃者にこの弱点を突かれてハッキングされるのを防ぐため、財務省はホームページの一部コンテンツや主要サービスを予防的に緊急停止し、システムの総点検と修正パッチの適用を行いました。
- 影響が出た機能:財務省への意見箱フォーム、個人向け国債の受取利子シミュレーション、税制パンフレットの申し込み受付などが一時的に利用できなくなりました。財務省だけでなく厚生労働省など霞が関全体に波及した深刻なインシデントとなっています。
- FX業者5社へのサイバー被害:レンタルサーバー大手(GMOインターネットなど)が不正アクセスを受け、顧客情報が閲覧された結果、複数のFX業者で身に覚えのない不正注文が行われる被害が出ました。
- 財務省・金融庁の即座の介入:これを受けて片山財務相は、全FX業者にモニタリングの強化を求めるとともに、損失分を業者側が補償する旨を発表するなど、経済金融インフラの防衛に奔走しています。
- 国税庁「e-Tax」のシステム一部停止(11月4日):これもシステムを保守・管理する外注先や利用プログラムの脆弱性を突かれ、システムを動かす設計プログラムの一部が流出する事態が起きました。
- NTTデータ委託先への不正アクセス(11月1日公表):NTTデータが証券会社向けに提供していたITサービスの外注先(ソフトウエア企業)がハッキングを受けました。これにより、楽天証券や野村証券などで社債を購入した投資家の個人情報が漏洩する被害が連鎖しています。
- 世界的なプログラム(PHP)の脆弱性悪用:10月以降、外注先企業がシステムの構築によく使うプログラム言語の欠陥をAIが自動で探し出し、行政サービスの問い合わせ窓口やデータ処理を受託している民間企業のサーバーが一斉に狙われています。
- 「踏み台」にされる:外注先企業の社内ネットワークは、業務のために官公庁や大企業のシステムと「専用回線(VPN)」で繋がっています。ハッカーは、外注先の弱いサーバーを一度乗っ取り、その専用回線を通って「正規の業者になりすまして」本丸のシステムに侵入します。
- データの「丸投げ」リスク:官公庁や金融機関が、検証やデータ処理のために本来門外不出であるはずの「本番データ(国民の個人情報や企業の財務情報)」を外注先にそのまま渡してしまっており、外注先がハッキングされた段階で一網打尽に盗まれるケースが多発しています。
- 片山さつき財務相は「関係省庁と連携しつつ万全を期す」と表明。
- このうち20億円を投じて、政府機関や国に関わる重要システムの脆弱性(外注先の管理状況含む)を高性能AIを使って前倒しで総点検するとしています。
- また、経済産業省や金融庁も、外注先(サードパーティ)のセキュリティ状況を国が一律の基準で評価・可視化する「SCS評価制度」の導入を急いでいます。
- 国税庁(現場)が約5万6000人:全体の約75%以上は国税庁に所属しており、その大半は全国の税務署で確定申告の処理や税務調査(査察)を行う「現場の行政職」です。
- 財務省本体(本省)は約2,000〜3,000人:国家予算の編成や税制の企画を行っているエリート官僚(主計局など)は、実は組織全体のごく一部にすぎません。
- IT専門職の致命的な不足:この7万3,000人のうち、高度なプログラミングやサイバーセキュリティの専門知識を持つ「インハウス(自前)のITエンジニア」は、ほんの数百人(1%未満)しか存在しません。大半は一般的な行政手続きを行う事務官です。
- ① 異動・出世の仕組みが「ジェネラリスト(汎用職)」前提
日本の国家公務員制度は、2〜3年周期で全く異なる部署へ異動する仕組みになっています。 - システム開発には何年もの継続的な専門知識が必要ですが、「ITの専門家」として入省しても、出世コースから外れたり、数年で別の部署に回されたりするため、省内で高度な開発組織が育ちません。
- ② 民間IT人材との「給与格差」
サイバー防衛や大規模システムをゼロから設計できる超一流のエンジニアの市場価値は、現在年収1,000万〜3,000万円を超えます。しかし、公務員の俸給表(給与規定)の枠内では、どれだけ優秀なIT人材であっても一律の低い初任給や管理職給与しか提示できず、優秀な人材が集まりません。 - ③ 「仕様書を発注するだけ」の業務が定着してしまった
長年、財務省や国税庁は「自分たちは政策や予算の枠組みを決め、システムの具現化はNTTデータや日立などの大手ベンダーに丸投げする」というスタイルを続けてきました。- その結果、省内には「システムを作る能力」ではなく、「業者に発注するための仕様書(RFP)を書く能力」しか残っていないのが実態です。
- 主計局(予算編成):
- 国の最高権力の一角とも言われる部署です。防衛省、厚生労働省、国土交通省など、すべての省庁が「来年これだけお金をください」と出してきた要求を査定し、「そんな予算は出せない」「ここを削れ」と他省庁の官僚たちを相手に激しい削り合いの交渉(予算編成)を昼夜問わず行います。
- 主税局(税制の企画立案):
- 「どの税金をどれだけ上げるか(下げるか)」という国の税金の仕組みを考えます。経済界や政治家(与党の税制調査会など)からの「減税してくれ」という要望を調整しつつ、日本の財政が破綻しないための新しい税法案を作ります。
- 理財局(国債の発行・国有財産管理):
- 予算の足りない分を補うための「国債(国の借金)」をいくら発行するか、それをどうやって市場で売るかをコントロールします。
- 国際局(為替介入・国際交渉):
- 急激な円高や円安が起きた際に「為替介入」の指示を出したり、G7、G20、IMF(国際通貨基金)などの国際会議で、日本の代表として他国の財務高官と交渉を行います。
彼らが目指すのは「民間企業や個人の税務処理・監査」ではなく、あくまで「国家のルール(法律や予算)を創ること」です。そのため、在学中や入省前にわざわざ税理士や公認会計士の試験を受けるメリットがありません。
- 国税局や税務署などの事務に23年以上従事し、指定の研修を修了した職員は、試験を一切受けることなく税理士資格を取得できます。
- これにより、財務省のキャリア官僚や国税庁の幹部たちは、退官(定年退職や早期退職)する頃には全員が合法的に税理士免許を(試験なしで)手に入れることができます。
- 利権や賄賂の完全な排除:
- AIには「特定の政治家への忖度」や「退官後の天下り先の確保」といった私利私欲がありません。特定の企業や団体に有利な予算(いわゆる利権誘導)を完全にシャットアウトできます。
- データに基づく客観的な最適化:
- 「過去の事業効果」「費用対効果(ROI)」「人口動態の予測」といった膨大なデータを冷徹に分析し、最も国民の利益(幸福度や経済効果)が最大化される場所に1円単位で予算を配分できます。
- 予算編成の高速化とコスト削減:
- 現在、財務省の主計局が数ヶ月かけて徹夜を繰り返し、他省庁と泥臭い交渉を行っている業務を数分から数時間で終わらせることができます。
- AIは過去のデータをもとに学習します。もし過去の財務省のデータを使って学習させれば、「これまでの財務省の利権や偏った配分」をそのまま正当化するAIが完成してしまいます。
- また、AIのプログラムや評価基準(アルゴリズム)を設定するエンジニアや、データを入力する官僚が、自分たちに都合の良い「裏口(バックドア)」を作れば、デジタル化された新たな形での不正や賄賂(ITベンダーへの利権集中など)が生まれるリスクがあります。
- 予算には、効率性だけで測れないものが多くあります。
- 過疎地のインフラ維持:コストパフォーマンスだけで言えば、人口が少ない地域の道路や鉄道、病院の予算はAIによって「無駄」と判定され、真っ先に削られる可能性があります。
- 基礎科学や宇宙開発への投資:10年後、50年後に成果が出るか分からない分野は、目先のデータや成功率が低いため、AIが予算をゼロにする恐れがあります。
- 効率性を追求するあまり、弱者切り捨てや長期的な国力の低下を招く「冷酷な最適化」が起きる危険性があります。
- 予算の配分によって「ある産業が衰退した」「地方の病院が潰れて命が失われた」という事態が起きた際、AIを理由にされると「AIがそう判断したから仕方がない」と政治家も官僚も責任を回避(説明責任の放棄)できるようになってしまいます。
- 予算要求の自動スクリーニング:各省庁から出された予算要求の中に、過去の失敗事業と酷似したものや、天下り先への不自然な支出がないかをAIで自動検知(不正検知)する。
- 配分プロセスの完全可視化(ブロックチェーン等の活用):予算の査定プロセスをすべて記録し、なぜその金額になったのかの根拠を国民にすべてAIが分かりやすく自動公開する。
私は、何度も「防衛省のセキュリティチーム」と「警察のセキュリティチーム」と「政府のセキュリティシーム」のタッグを組ませて、全く新しいセキュリティシステム開発をしてはどうか?と歴代の首相に意見を伝えましたが、
「大事なデータをひとつにまとめることこそ危険だ!誰がその責任を取るのか?」と言われたので、そこで「日本国のセキュリティ」にアドバイスすることは諦めました。
私が作った「吉岡セキュリティプログラム」は、アメリカの「ペンタゴン」も「NASA」も「FBI」も「CIA」にも入っているのに、「自分が理解できない」からと言って無下に断る人たちばかりなので諦めました。
世界が戦争になれば、必ず、「サイバーテロ攻撃」をすることは確実だし、個人や企業の「サイバーテロ攻撃の目的」は日本の防衛産業に関わる会社の情報を盗みに来ることは、予測できます。
私が設計した「吉岡セキュリティプログラム」は「防衛省」にも「防衛装備庁」にも「取引先」にも入れてあるので安全ですが、そのことさえ理解できない人たちが多いので諦めました。
「お金や自分の責任」よりも大事なことは「国家防衛」だからこそ、私は無償で日本国を守るために働き、「1京円」を国家予算以外に「吉岡一門資産」から国家防衛に投資していることさえ知らない人ばかりなので、「無知の責任は無知が取るしかない」と思います。
- 1位:三菱重工業(約1兆4,567億円)
- 2位:川崎重工業(約6,383億円)
- 3位:三菱電機(約4,956億円)
- 4位:NEC(日本電気)(約3,117億円)
- 5位:富士通(約1,736億円)
「Windows」も「アンドロイドスマホ」も「搾取プログラム」が入っているのでビル・ゲイツとは私が作った「USBーCの特許」を高く売ってから縁を切りました。そのお金は私がサポートしている「Apple」に入れてあげました。
最も最低なのは世界中のパソコンに入っている「インテル」も「搾取プログラム」が入っていたことを突き止めたので、世界中のマスコミに流せば莫大なお金を請求できるので「ある契約」をしたあと、対応策として私が作った「M1チップ」のAppleのMacやiphoneは最高に安全です。
2020 年 11 月 10 日発売
2010年10月5日にスティーブ・ジョブスが亡くなったあと、すぐに秘書から電話が来て「Apple社の社長になって欲しい。資産は全てあげる」」とスティーブ・ジョブスの「メモ」を日本語で読み上げるスティーブ・ジョブスの秘書からが電話きましたが、
「スティーブ・ジョブスの資産や株式は家族と従業員のために使って下さい。私は以前と同じように裏から全てのApple製品を毎年、改良改善のアドバイスをするので安心して下さい。お金は一切いりませんからね!」と伝えてApple社を裏からサポートしています。
でもApple社の役員たちが「スティーブ・ジョブス財団」からお金を渡そうとしたので、「必要な時は連絡するのでそれまで貯めておいて下さい。会社の資金が必要な時の貯金だと思って下さい。」と伝えてあります。
Amazonのジェフ・ベゾスにも、「いづれ、まとめて「私の特許料」と指導料」はもらいます」とだけ伝えてあります。
毎年、「株式配当金」があるので相当貯まっていると思います。
1990年から始まった「札幌の社長会」には「4京円」を貸したのに、「全東信」みたいに勝手に会社を潰して「お金を抜く社長」もいるので、どこに隠れていても「私の部下」がキッチリ貸した金は回収して処分します。
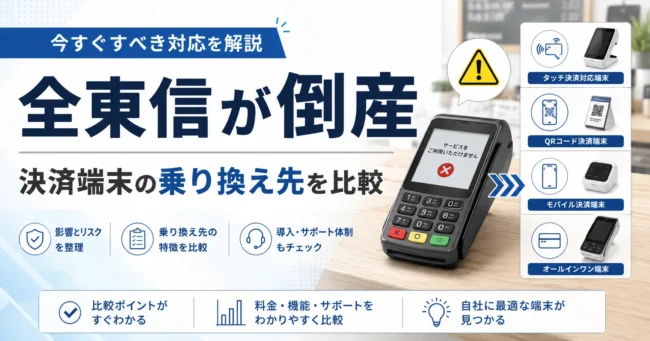
やはり、「現在の国家運営システムでは限界がある」し、「縦割り行政の限界の結果も出ている」し、「政治家もキャリア官僚たちも国民の税金を抜き放題」なので、「新しい国家運営システム」を始動させるしかないと私は判断しています。
「日本国民が選んだ政治家」だし、「平和ボケした日本国民の無知のせいだと言わざる得ない」ので、この現状を変えられる人は誰もいないし、現在の「日本国憲法では無理」なので、「東南海地震で2/3が死ぬ」か、「日本が戦争に巻き込まれて死ぬ」か、それとも「電磁パルス攻撃で1年後に9割死ぬしかない」と思いますので、どうぞ、自己責任で対応して生き残って下さい。